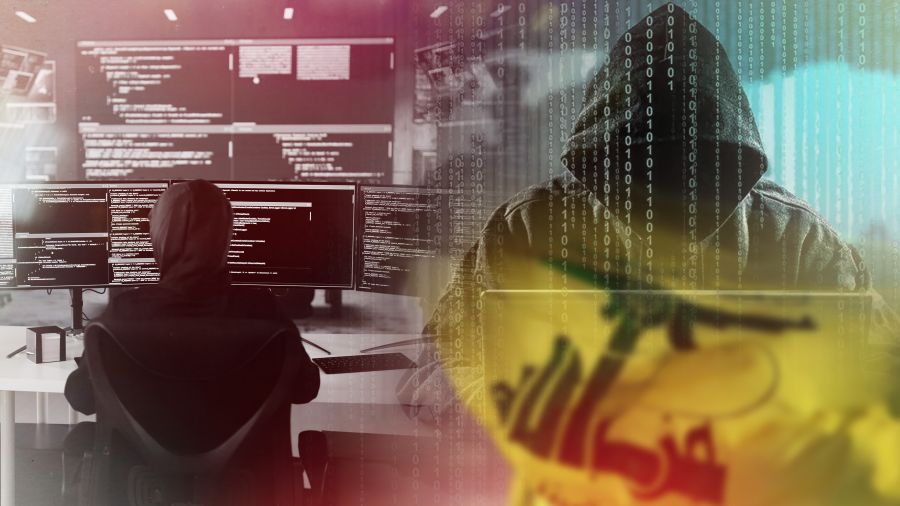
Il n'a pas besoin de franchir une frontière pour pénétrer les infrastructures d'un pays. Quelques serveurs exposés, une faille informatique et une porte dérobée peuvent suffire. Depuis au moins 2012, Lebanese Cedar, un groupe de cyberespionnage associé au Hezbollah, multiplie ce type d'infiltrations. Ses opérations ont visé des réseaux de télécommunications et des organisations stratégiques dans plusieurs pays. Des investigations ont également mis en évidence ses liens avec des acteurs iraniens. Qui sont ces opérateurs et à quelle chaîne de commandement répondent-ils?
Quatorze ans d'intrusions
La société israélienne de cybersécurité Check Point, spécialisée dans la protection des réseaux et des infrastructures informatiques, révèle pour la première fois l'existence du groupe le 31 mars 2015.
Ses chercheurs lui attribuent alors le nom de «Volatile Cedar». Ils remontent jusqu'à la fin de 2012 et identifient une campagne d'espionnage informatique menée contre des individus, des entreprises et des institutions à travers le monde. Les premières investigations font apparaître des infections dans une dizaine de pays, dont les États-Unis, le Canada, le Royaume-Uni, la Turquie, le Liban et Israël. Les cibles comprennent des entreprises liées à la défense, des sociétés de télécommunications, des médias et des établissements d'enseignement.
Le groupe attire particulièrement l'attention par l'utilisation d'un logiciel malveillant développé sur mesure, baptisé Explosive. Celui-ci permet aux opérateurs de prendre le contrôle à distance des systèmes infectés et d'en extraire des informations. Les chercheurs observent également une méthode opératoire soigneusement organisée. Les logiciels sont adaptés aux différentes cibles et peuvent intégrer des périodes de silence destinées à éviter leur détection. L'objectif n'est pas nécessairement de provoquer une panne ou de détruire les systèmes infiltrés, mais de conserver un accès discret et durable aux informations qu'ils contiennent.
Après cette première révélation, le groupe se fait plus discret, sans pour autant interrompre ses activités. En janvier 2021, la société israélienne de cybersécurité ClearSky publie une nouvelle enquête consacrée à Lebanese Cedar et fait état d'une campagne d'intrusions ayant débuté au début de 2020. Les chercheurs identifient environ 250 serveurs compromis à travers plusieurs régions du monde. Les cibles comprennent notamment des opérateurs télécoms et des fournisseurs d'accès en Égypte, en Arabie saoudite, aux Émirats arabes unis, en Jordanie, au Liban, en Israël, dans les territoires palestiniens, aux États-Unis et au Royaume-Uni.
Parmi les organisations citées figurent Vodafone Egypt, TE Data, le fournisseur palestinien Hadara et l'américain Frontier Communications. Les intrusions auraient permis de dérober des données sensibles, notamment des documents internes et des informations relatives aux activités des entreprises visées. En juillet 2023, le Centre d'études stratégiques et internationales (CSIS) reprend ces conclusions et décrit Lebanese Cedar comme un groupe agissant pour le compte du Hezbollah, dont les méthodes auraient probablement été influencées par des techniques iraniennes.
S'introduire, s'installer et disparaître
La particularité de Lebanese Cedar tient moins à la sophistication spectaculaire de ses attaques qu'à sa capacité à pénétrer dans des systèmes exposés sur Internet, à s'y installer et à en exploiter les ressources sans attirer l'attention. Son mode opératoire commence généralement par une phase de reconnaissance. Les opérateurs recherchent des serveurs accessibles au public, identifient les vulnérabilités non corrigées et tentent de les exploiter. Dans la campagne révélée en 2021, ClearSky a notamment documenté l'exploitation de failles affectant des produits Oracle et Atlassian, utilisés dans les environnements professionnels.
Une fois à l'intérieur, les attaquants installent des portes dérobées, appelées «web shells», qui leur permettent de reprendre le contrôle du serveur à distance. Les opérateurs peuvent ensuite progresser dans le réseau compromis, rechercher des identifiants et accéder à d'autres machines. Les outils déployés servent à collecter des informations, extraire des fichiers et maintenir une présence aussi longtemps que possible.
En 2022, les chercheurs de Kaspersky, entreprise internationale de cybersécurité fondée en Russie, publient une analyse des techniques employées par Lebanese Cedar, qu'ils désignent sous le nom de DeftTorero. Leur étude met en évidence une évolution des méthodes du groupe, qui recourt davantage à des outils disponibles en source ouverte et à des procédés destinés à dissimuler ses activités.
Cette adaptation complique donc le travail des équipes chargées de détecter les intrusions. Un logiciel malveillant inédit n'est pas toujours nécessaire lorsqu'un attaquant sait détourner des outils déjà présents dans les environnements informatiques.
Le choix des télécommunications comme cible est tel qu’un opérateur détient des informations qui peuvent intéresser directement un service de renseignement. Il peut s’agir de données relatives aux abonnés, de documents internes, de relevés d'appels ou d’informations techniques sur les réseaux. Leur collecte peut permettre de mieux comprendre les relations entre des individus, de suivre certaines activités ou d'identifier des communications présentant un intérêt stratégique.
La connexion iranienne et le précédent de l'hôpital Ziv
La relation avec l'Iran constitue l'un des aspects les plus sensibles du dossier. Le Hezbollah bénéficie depuis plusieurs années d'un soutien iranien dans le domaine des technologies et des capacités cybernétiques.
Le CSIS souligne que les compétences informatiques du mouvement sont étroitement liées à ses relations avec Téhéran. Dans le cas de Lebanese Cedar, plusieurs similitudes ont été relevées avec les méthodes employées par des acteurs iraniens, ainsi que des éléments de code issus d'outils associés à des groupes de hackers iraniens.
Ces transferts de savoir-faire et influences techniques sont confirmés en novembre 2023, lorsque les autorités israéliennes de cybersécurité révèlent que le groupe iranien, Black Shadow, également connu sous le nom d'Agrius et associé au ministère iranien du Renseignement, a coopéré avec Lebanese Cedar dans une opération visant le centre médical Ziv, à Safed, dans le nord d'Israël. L'attaque a conduit à la diffusion de données de patients. Les autorités israéliennes ont décrit cette coopération comme un exemple de coordination entre acteurs cyber iraniens et libanais.
L'ampleur des intrusions laisse aujourd’hui ouverte la question de savoir quelle est l'étendue réelle de l'arsenal cyber du Hezbollah et jusqu'où s'étendent ses ramifications.